

 我的網誌
歐洲政府網站因 PHP2Shell 漏洞被迫下線,美國 NSA 罕見發布緊急警告。專家直言,生成式 AI 讓攻擊從「數週」壓縮到「數小時」,資安防禦思維恐須全面翻修。企業與政府若仍仰賴老舊網站與被動監控,資料外洩將難以追蹤。
歐洲多國政府網站本週被迫緊急下線,觸發新一波全球資安恐慌。關鍵原因不在傳統駭客入侵,而是一組被命名為「PHP2Shell」的嚴重漏洞,加上一個全新變因:人工智慧已讓駭客從摸索弱點、到寫出攻擊程式的時間,從過去的數週、數月,壓縮到短短數小時。

這次事件之所以格外引人關注,是因為受影響的核心技術是 PHP——這個自 1990 年代問世的伺服器程式語言,至今仍支撐著全球近七成使用已知伺服端語言的網站。從地方市政府入口網站,到中小企業後台系統,甚至部分關鍵公共服務,都可能建構在這套老牌技術上。一旦存在系統性漏洞,潛在衝擊自然不僅限於單一國家或單一產業。
事件起點來自 AI 安全研究團隊的「強力組合」。AI 公司 Calif 與 Google 旗下的 Wiz,在中旬研究 PHP 安全性時,分別動員 OpenAI 的 GPT‑5.6 Sol、安全 AI 代理 Wiz Atlas,以及 Google 的 Gemini 4 Argon 等大型模型,快速梳理 PHP 安裝在處理網頁請求時的行為,鎖定並證實多個高危漏洞。這些弱點被統稱為 PHP2Shell,可讓未經身分驗證的攻擊者在伺服器上遠端執行程式碼,進而竊取資料或讀取敏感資訊。
更具戲劇性的是,原本 PHP Foundation 計畫在週四才釋出修補程式,但漏洞細節在開發社群與論壇外洩,加上 Calif 誤上傳、後又刪除的一支攻擊示範影片,迫使官方將修補時程硬生生往前拉 24 小時,在美東時間週三上午 10 點便緊急發布更新。就在補丁提前釋出的前後,美國國家安全局(NSA)也罕見對全球數百萬組織發出警告,要求立即更新或暫時將 PHP 伺服器下線。
與此同時,GitHub 上很快出現號稱可利用 PHP2Shell 的攻擊程式碼。雖然 The PHP Foundation 執行董事 Elizabeth Barron 強調,目前尚未看到「確定可用」的實際攻擊程式,僅有「不完整、誤導且無效的生成程式」,但來自資安新創 Tolmo 的研究員 Matt Suiche 直言,他們團隊已在一天內寫出可重現攻擊的 exploit,並坦言如果沒有如今強大的 AI 工具,這種研究過去往往要花上「好幾週」。
事實上,這並非 PHP 生態系第一次被提醒同一類風險。Tolmo 研究員 Mihail Kirov 回憶,兩年前他在任職 Quarkslab 時,就曾發現一個與 PHP2Shell 同根源的漏洞,當時已通報 PHP Foundation,但最終並未導致完整修補。基金會在最新聲明中承認,延宕的背後是安全團隊決策流程與人力資源的「結構性失誤」,在大型語言模型尚未普及的兩年前,這個缺口還沒那麼迫切,然而到 2026 年,情勢已完全改觀。
對資安圈來說,真正顛覆遊戲規則的,是生成式 AI 在攻擊端的普及。Ox Security 執行長 Neatsun Ziv 指出,過去從駭客找到新漏洞、到在全網發動攻擊,時間往往以「週」計算,後來縮短到「天」,而在 Anthropic 推出強大模型 Mythos 並廣泛開放使用後,今年起已進一步壓縮到「小時」等級。駭客只要取得初步線索,透過模型就能迅速自動化測試各種攻擊路徑,掃描、驗證、量產 exploit 的速度遠超防禦方的傳統作業流程。
這波 PHP2Shell 風暴之所以重創政府官網,是因為 PHP 在公共部門往往扮演「隱形基礎設施」角色。Suiche 指出,許多城市政府與機關採用 PHP 架設的網站,可能十年沒有好好更新,背後也未必有完整的應用程式安全平台或入侵偵測機制。當前即便緊急打上補丁,要追溯是否曾遭入侵、資料是否已被外洩,難度極高。Ziv 也坦言,如果沒有事前部署應用程式安全平台,組織幾乎看不到先前伺服器上的可疑請求,往往只能等到機敏資料出現在暗網販售,才意識到「當初可能已經被攻擊」。
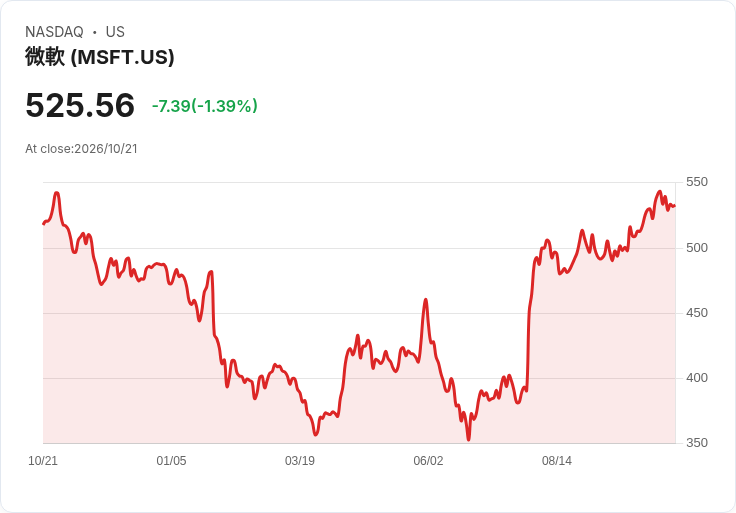
AI 帶來的,並非單向災難。值得注意的是,這次發現 PHP2Shell 的研究團隊,同樣是依靠大型模型才在廣大程式碼與複雜配置中快速定位問題,顯示防禦端也可以、也必須善用 AI。包括 Amazon 旗下的威脅情報團隊就回報,在自家 MadPot 調查網路(專門偵測假目標的連線攻擊)上,早在補丁釋出前數日,就觀測到疑似利用 PHP2Shell 的攻擊嘗試。這種結合雲端規模與 AI 分析的偵測方式,已經是大型雲服務商如 Amazon(股票代號:AMZN)、Microsoft(股票代號:MSFT)等當前資安戰略的核心。
然而,多數使用 PHP 的政府單位與中小企業,顯然沒有與雲端巨頭同等的資源與能力。當攻擊速度被 AI 推向「小時級」時,傳統一年一次滲透測試、或只在資安事件後才補救的思維,已完全跟不上威脅節奏。這也是為何多位專家在談到 PHP2Shell 時,不只聚焦於單一漏洞,而是把它視為「AI 時代網路安全結構性落差」的警鐘。
展望未來,PHP2Shell 只是 AI 驅動攻防競賽中的第一波示警。從這次事件可以預見,任何廣泛部署、又長期依賴志工或小型團隊維護的開源基礎軟體,都可能成為下一個高危標靶。對政府與企業而言,真正的難題恐怕不是要不要打這次的補丁,而是:在 Mythos、GPT‑5.6 Sol 以至更多強大模型全面普及後,如何在制度上、預算上與技術上,承認「攻擊永遠比防禦早一步」的現實,並重構資安治理架構。若仍停留在被動修補、個案危機處理的模式,未來看到的,恐不只是網站短暫下線,而是大規模且無法追溯的資料外洩成為新常態。
點擊下方連結,開啟「美股K線APP」,獲得更多美股即時資訊喔!
https://www.cmoney.tw/r/56/9hlg37

本網站所提供資訊僅供參考,並無任何推介買賣之意,投資人應自行承擔交易風險。